Bagi Anda yang sedang mencari kumpulan soal Azure Essentials beserta kunci jawaban dan pembahasannya, artikel ini merangkum tuntas 40 soal asesmen Microsoft Azure Essentials Professional Certificate by Microsoft and LinkedIn. Sertifikasi ini dirancang untuk memvalidasi pemahaman fundamental seputar ekosistem cloud computing Microsoft Azure, dengan silabus asesmen yang beririsan langsung dengan domain inti ujian resmi Microsoft Certified: Azure Fundamentals (AZ-900).
Banyak peserta menganggap ujian fondasi semacam ini sekadar tes hafalan definisi istilah. Padahal, jika kita perhatikan pola 40 soal yang diujikan, mayoritas soal disajikan dalam bentuk studi kasus arsitektural singkat: mulai dari mitigasi lonjakan trafik musiman pada platform retail, isolasi penagihan antar-tim proyek, kepatuhan tata kelola multi-langganan, hingga pemilihan strategi ketersediaan tinggi (high availability) saat pusat data padam.
Artikel ini merangkum dan membedah tuntas seluruh 40 butir soal asesmen tersebut. Alih-alih menyajikannya sebagai daftar mentah yang acak, seluruh soal telah dikelompokkan ke dalam 7 pilar arsitektur cloud enterprise agar Anda memahami benang merah konseptualnya, mengetahui alasan di balik jawaban yang benar, serta mengenali pola pertanyaan jebakan (exam traps).
Ringkasan Cepat: Matriks Konsep yang Sering Tertukar
Sebelum masuk ke pembahasan rinci per butir soal, perhatikan tabel komparasi berikut yang memetakan konsep-konsep Azure yang paling sering memicu keraguan dalam asesmen:
| Dimensi | Konsep A | Konsep B | Perbedaan Kunci di Ujian |
|---|---|---|---|
| Metrik Skala | Scalability | Elasticity | Scalability mengacu pada kemampuan sistem menangani pertambahan beban (bisa manual/terencana); Elasticity menekankan adaptasi otomatis (dynamic autoscaling) naik-turun sesuai fluktuasi beban real-time. |
| Wadah Tata Kelola | Resource Group | Subscription | Subscription adalah batas penagihan (billing boundary); Resource Group adalah wadah siklus hidup (lifecycle container) untuk kelola, deploy, dan hapus aset bersama. |
| Cakupan Kebijakan | Resource Group Scope | Management Group Scope | Penugasan di Resource Group hanya berlaku lokal untuk satu kelompok aset; penugasan di Management Group diwariskan otomatis ke seluruh subscriptions yang berada di bawahnya. |
| Toleransi Bencana | Availability Sets | Availability Zones | Availability Sets melindungi dari kegagalan rak/server (fault/update domains) di dalam satu data center; Availability Zones melindungi dari kegagalan fisik seluruh gedung data center dalam satu region. |
| Kontrol Akses | Authentication (AuthN) | Authorization (AuthZ) | Authentication membuktikan “siapa Anda” (verifikasi identitas); Authorization menentukan “apa saja yang boleh Anda lakukan” (izin/hak akses). |
| Kredensial Layanan | Connection Strings / Keys | Managed Identity | Connection strings menyimpan rahasia statis yang rawan bocor; Managed Identity mengeliminasi kredensial dari kode dengan memanfaatkan identitas otomatis dari Microsoft Entra ID. |
Bagian 1: Fondasi Cloud Computing & Model Layanan
Domain ini menguji pemahaman mengenai karakteristik komputasi awan, model pembagian tanggung jawab, serta pertimbangan finansial (CapEx vs OpEx).
Soal 6: Pemilihan Model Layanan Migrasi OS Penuh
- Pertanyaan: A company wants to migrate an existing on-premises application to the cloud. They want to keep full control over the operating system but avoid maintaining physical hardware. Which cloud service model best meets these requirements?
- Kunci Jawaban: Infrastructure as a Service (IaaS)
- Konsep Kunci: Pengguna memegang kendali penuh atas konfigurasi, patching, dan sistem operasi tamu (guest OS), sementara penyedia cloud mengelola infrastruktur fisik, listrik, jaringan, dan virtualisasi hypervisor.
- Bedah Analisis: Jika memilih PaaS (Platform as a Service), sistem operasi diabstraksi sepenuhnya oleh cloud provider sehingga pengguna tidak memiliki akses level OS. Model IaaS (seperti Azure Virtual Machines) adalah opsi tepat bagi arsitektur lift-and-shift yang menuntut konfigurasi runtime atau dependensi kernel tertentu.
Soal 7: Karakteristik Penyesuaian Sumber Daya terhadap Permintaan
- Pertanyaan: Which cloud computing characteristic allows applications to automatically adjust resources based on demand?
- Kunci Jawaban: scalability
- Konsep Kunci: Karakteristik sistem komputasi awan untuk menyesuaikan alokasi sumber daya guna mengakomodasi fluktuasi volume permintaan (demand).
- Bedah Analisis: Dalam taksonomi umum NIST dan dasar arsitektur komputasi awan, scalability adalah kapabilitas menyeluruh yang memungkinkan penambahan kapasitas (scale up atau scale out) saat permintaan melonjak.
Soal 25: Karakteristik Penyesuaian Dinamis Fleksibel
- Pertanyaan: Which term describes the cloud computing characteristic that allows resources to automatically adjust based on demand?
- Kunci Jawaban: elasticity
- Konsep Kunci: Kemampuan sistem untuk menambah atau melepas kapasitas secara otomatis, dinamis, dan proporsional terhadap beban kerja saat itu juga.
- Bedah Analisis: Di beberapa variasi bank soal, istilah scalability dan elasticity diuji secara bergantian. Pembeda intinya: elasticity berfokus pada sifat “karet” (dapat meregang saat beban tinggi dan menyusut saat beban sepi agar biaya tidak terbuang sia-sia).
Soal 38: Modernisasi Ritel dari Data Center Lokal ke Cloud
- Pertanyaan: A regional retail chain runs its own datacenter for point-of-sale, inventory, and reporting systems. The hardware is nearing end of life, and capacity planning has been difficult: some stores experience frequent seasonal spikes, while others remain underutilized most of the year. Leadership wants to avoid upfront costs, pay only for what they use, scale quickly, and modernize over time. Which approach best aligns with these goals?
- Kunci Jawaban: Migrate workloads to a cloud provider using consumption-based pricing and autoscaling.
- Konsep Kunci: Mengubah struktur biaya belanja modal besar di awal (CapEx) menjadi biaya operasional rutin (OpEx), membayar murni sesuai komputasi yang terpakai (consumption-based / pay-as-you-go), dan memanfaatkan autoscaling untuk meredam fluktuasi penjualan musiman.
- Bedah Analisis: Membeli server on-premises baru membutuhkan perencanaan kapasitas untuk titik beban tertinggi (peak capacity), yang berarti pemborosan modal (idle capacity) di sebagian besar bulan biasa. Model consumption-based di cloud menghilangkan risiko over-provisioning.
Soal 40: Arsitektur Cloud untuk Kepatuhan Regulasi Finansial
- Pertanyaan: A financial services company must keep some legacy systems on premises, deploy new customer apps quickly in the cloud, and keep certain data in country while securely connecting both environments. Which cloud deployment model best meets these needs?
- Kunci Jawaban: hybrid cloud
- Konsep Kunci: Menggabungkan infrastruktur lokal (private/on-premises) untuk mematuhi kedaulatan data dan sistem core banking lawas, dengan public cloud untuk mendapatkan kecepatan inovasi rilis aplikasi pelanggan.
- Bedah Analisis: Model Public Cloud murni sering kali terganjal aturan regulator perbankan yang mewajibkan data tertentu tidak keluar dari yurisdiksi lokal, sementara Private Cloud murni lambat dalam penskalaan fitur aplikasi modern. Hybrid cloud yang dihubungkan melalui VPN atau Azure ExpressRoute memberikan titik kompromi optimal.
Bagian 2: Tata Kelola, Struktur Hierarki & Manajemen Finansial Cloud
Domain ini menguji kemampuan merancang batas isolasi penagihan, hierarki organisasi sumber daya, penegakan kepatuhan otomatis (governance), dan estimasi biaya.
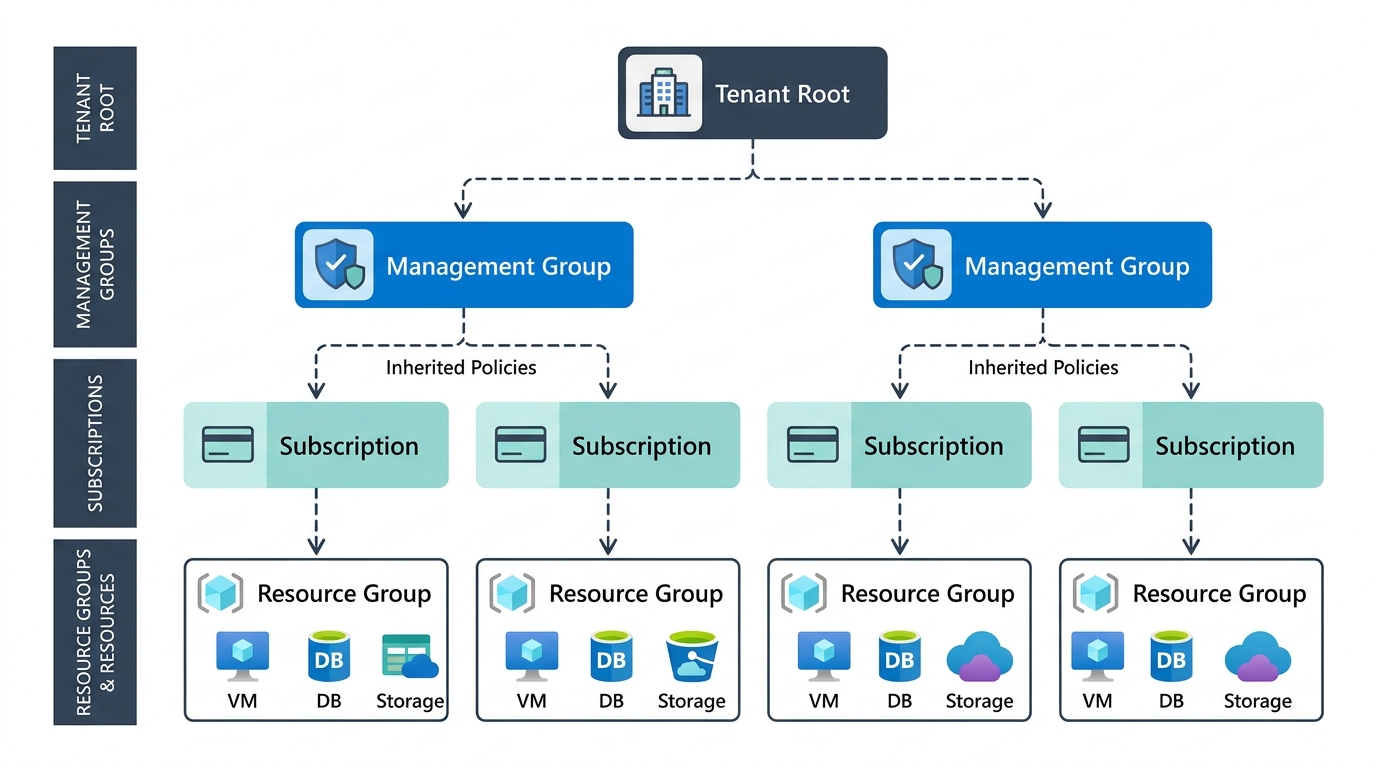 Hierarki tata kelola Azure: kebijakan kepatuhan yang dipasang di tingkat Management Group diwariskan otomatis ke seluruh langganan di bawahnya.
Soal 1: Penegakan Standar Organisasi dan Audit Otomatis
- Pertanyaan: Which Azure service helps enforce organizational standards by automatically auditing and evaluating resource configurations?
- Kunci Jawaban: Azure Policy
- Konsep Kunci: Mengotomatiskan evaluasi kepatuhan konfigurasi sumber daya cloud terhadap seperangkat aturan tata kelola (compliance rules).
- Bedah Analisis: Azure Policy bertindak sebagai guardrail. Layanan ini mengevaluasi apakah konfigurasi sesuai standar (misalnya: tidak boleh membuka port HTTP publik, wajib menyalakan enkripsi data). Jika ditemukan ketidaksesuaian, Policy dapat sekadar mengaudit (Audit) atau memblokir langsung (Deny).
Soal 2: Struktur Wadah Penagihan Terpisah dan Siklus Hidup Proyek
- Pertanyaan: A company is preparing to deploy several Azure services for a new internal reporting solution. The team wants to keep all billing for this solution separate from other projects, organize related resources together, be able to delete the entire solution quickly when the project ends, and maintain flexibility in how resources are organized within the environment. Which combination of Azure constructs should the team use?
- Kunci Jawaban: Create a single subscription for the project and place all related resources inside one resource group.
- Konsep Kunci: Subscription berfungsi sebagai batas penagihan terisolasi (billing boundary), sedangkan Resource Group bertindak sebagai wadah manajemen siklus hidup (lifecycle container).
- Bedah Analisis: Menempatkan proyek pada langganan terpisah menjamin laporan invoice tagihan tidak tercampur dengan proyek lain. Sementara itu, membungkus seluruh dependensi proyek (database, server, storage) ke dalam satu Resource Group memungkinkan tim menghapus seluruh solusi hanya dengan satu klik perintah
az group delete.
Soal 4: Pengendalian Biaya Multi-Langganan dengan Pembatasan SKU
- Pertanyaan: A company wants to control Azure costs across all its subscriptions. They need to stop teams from using non-approved, expensive SKUs and make sure the same cost rules apply everywhere. Which Azure option best supports this?
- Kunci Jawaban: Assign Azure Policy initiatives at the management group level.
- Konsep Kunci: Menetapkan kumpulan aturan (initiative / policy set) di tingkat Management Group memastikan pencegahan penggunaan SKU mahal terwariskan secara otomatis ke seluruh subscriptions di bawah hierarki tersebut.
- Bedah Analisis: Jika kebijakan diatur manual per subscription, tim operasional rentan lalai ketika ada subscription baru yang dibuat. Penugasan di level Management Group menjamin aturan top-down yang konsisten tanpa celah konfigurasi.
Soal 5: Pembatasan Anggaran dan Peringatan Batas Ambang
- Pertanyaan: Which Azure tool helps you set spending limits and receive alerts when your cloud costs approach a threshold?
- Kunci Jawaban: Azure Cost Management budgets
- Konsep Kunci: Menetapkan ambang batas pengeluaran (budget limits) dan memicu notifikasi peringatan (email/webhook alerts) ketika estimasi atau biaya riil mendekati persentase tertentu (misalnya 80%, 90%, 100%).
- Bedah Analisis: Azure Cost Management Budgets tidak mematikan mesin produksi secara mendadak secara default (untuk mencegah service outage yang tidak disengaja), melainkan mengirimkan sinyal peringatan dini kepada para pemangku kepentingan finansial.
Soal 10: Pemblokiran Deployment Tanpa Metadata Tag Wajib
- Pertanyaan: Your organization wants to ensure that every new resource group created in Azure automatically includes a specific set of required tags (such as Department and Environment). If a user creates a resource group without these tags, Azure should block the deployment. Which Azure feature should you use?
- Kunci Jawaban: Azure Policy
- Konsep Kunci: Evaluasi kepatuhan metadata dengan efek
Denyyang membatalkan permintaan deployment jika atribut tag wajib tidak disertakan dalam berkas konfigurasi. - Bedah Analisis: Azure RBAC hanya mengecek apakah pengguna berhak membuat resource group atau tidak, tetapi RBAC tidak memeriksa isi metadata tag di dalam payload. Hanya Azure Policy yang memiliki kemampuan inspeksi dan pencegahan konfigurasi tingkat lanjut ini.
Soal 12 & 22: Tujuan Utama Wadah Resource Group
- Pertanyaan Soal 12: The main purpose of a resource group in Azure is to _____.
- Kunci Jawaban: group related resources so they can be managed together
- Pertanyaan Soal 22: What is the primary purpose of an Azure resource group?
- Kunci Jawaban: to organize and manage related Azure resources
- Konsep Kunci: Menyediakan batas logis untuk mengelompokkan komponen aplikasi yang memiliki siklus hidup yang sama, memudahkan pembagian izin akses, serta mempermudah pemantauan operasional terpadu.
Soal 13: Tata Kelola Tag Biaya dan SKU Lintas Langganan Masa Depan
- Pertanyaan: Your company uses many Azure subscriptions. Leadership wants to enforce cost center tags, block unapproved SKUs, and ensure these rules apply to all existing and future subscriptions automatically. Which Azure feature best meets these requirements?
- Kunci Jawaban: Azure Policy assigned at the management group level
- Konsep Kunci: Pewarisan (inheritance) hierarki manajemen Azure menjamin bahwa langganan baru yang didaftarkan di masa depan secara otomatis mewarisi seluruh batasan kepatuhan yang dipasang di induk Management Group.
Soal 14: Estimasi dan Pemodelan Biaya Sebelum Deployment
- Pertanyaan: A team is preparing to deploy a new workload and wants to estimate the future monthly cost before deploying anything. They need to model different VM sizes and storage options to understand how each configuration affects pricing. Which Azure tool should they use?
- Kunci Jawaban: Azure Pricing Calculator
- Konsep Kunci: Kalkulator berbasis web resmi untuk merancang simulasi arsitektur, memilih ukuran SKU VM, kapasitas storage, dan kawasan penempatan guna memperoleh proyeksi anggaran bulanan (pre-deployment estimation).
- Bedah Analisis: Berbeda dengan Azure Cost Management yang menganalisis data pengeluaran aktual yang sudah berjalan (post-deployment), Pricing Calculator murni digunakan saat fase perancangan sistem sebelum satu pun sumber daya dinyalakan.
Soal 18: Pengelompokan Pengelolaan, Deployment, dan Penghapusan Bersama
- Pertanyaan: What should you use to group related Azure resources so they can be managed, deployed, and deleted together?
- Kunci Jawaban: resource groups
- Konsep Kunci: Resource Group merupakan unit fundamental pengelolaan siklus hidup aset di Azure.
Soal 19: Tata Kelola Lokasi Wilayah dan Kepatuhan Satu Pintu
- Pertanyaan: A company is setting up a new Azure subscription for a partner team. Which solution meets all of these requirements? (Applies central governance rules automatically, Prevents production resources from being deployed in nonapproved regions, Blocks any noncompliant deployments, Shows compliance results in one place)
- Kunci Jawaban: Azure Policy
- Konsep Kunci: Kebijakan bawaan Allowed Locations dalam Azure Policy mencegah deployment di luar kawasan yang diizinkan (misalnya untuk kedaulatan data), memblokir aksi non-komplian, dan menyajikan dasbor status kepatuhan terpadu.
Bagian 3: Keamanan, Identitas & Model Tanggung Jawab Bersama
Domain ini menguji pemisahan batas tanggung jawab keamanan antara penyedia cloud dan pelanggan, prinsip hak akses terendah (least privilege), serta manajemen identitas tanpa kredensial statis.
Soal 11: Definisi Autentikasi vs Otorisasi
- Pertanyaan: Which statement best describes authentication in Azure?
- Kunci Jawaban: Authentication verifies the identity of a user before granting access.
- Konsep Kunci: Autentikasi (AuthN) membuktikan kebenaran identitas pengguna atau mesin (misal: verifikasi password, OTP, MFA). Otorisasi (AuthZ) terjadi setelah autentikasi berhasil, untuk menentukan hak tindakan yang diizinkan.
- Bedah Analisis: Jebakan umum adalah menganggap autentikasi menentukan wewenang aksi. Mengizinkan seseorang membaca file adalah ranah otorisasi (authorization); memeriksa apakah kartu identitasnya asli adalah ranah autentikasi (authentication).
Soal 15: Tanggung Jawab Pelanggan pada Azure Virtual Machines (IaaS)
- Pertanyaan: Which responsibility still belongs to the customer when using Azure VMs?
- Kunci Jawaban: updating and patching the operating system on the VM
- Konsep Kunci: Pada model IaaS, batas tanggung jawab penyedia cloud berhenti pada tingkat hypervisor fisik. Sistem operasi tamu (guest OS), instalasi security patches, dan konfigurasi antivirus menjadi kewajiban mutlak pelanggan.
- Bedah Analisis: Microsoft bertanggung jawab atas fisik server, pendingin data center, dan jaringan fisik. Namun jika VM Windows atau Linux Anda terkena eksploitasi keamanan akibat OS tidak pernah diperbarui (unpatched), itu sepenuhnya merupakan kelalaian di sisi pelanggan.
Soal 23: Tanggung Jawab Pelanggan pada Arsitektur PaaS
- Pertanyaan: A company is moving its customer web app to the cloud using PaaS for both the app and its database. The cloud provider will handle the infrastructure and operating system. Under the shared responsibility model, what does the customer still need to manage?
- Kunci Jawaban: securing the app’s data and controlling who can access it
- Konsep Kunci: Pada model PaaS, tanggung jawab sistem operasi dan runtime platform telah dialihkan ke Microsoft. Namun, data aplikasi dan manajemen hak akses identitas pengguna selalu menjadi tanggung jawab pelanggan di model mana pun (IaaS, PaaS, SaaS).
- Bedah Analisis: Penyedia cloud tidak pernah mengatur siapa saja karyawan Anda yang boleh melihat data sensitif pelanggan. Tata kelola izin akses akun (IAM) dan klasifikasi keamanan data tetap berada di tangan perusahaan.
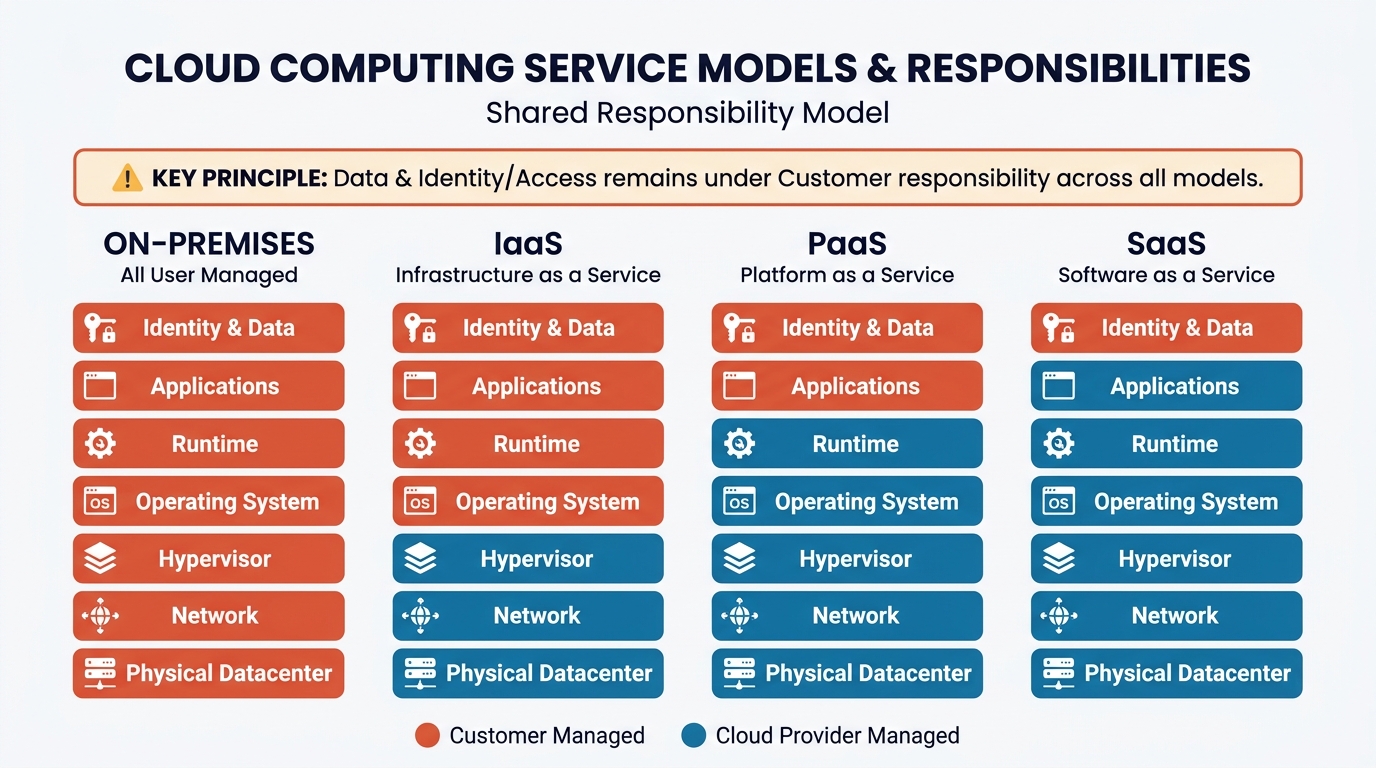 Model tanggung jawab bersama: pengamanan data dan kontrol akses identitas selalu menjadi kewajiban mutlak pelanggan pada model cloud apa pun.
Soal 24: Penerapan Hak Akses Minimum (Least Privilege) dengan RBAC
- Pertanyaan: A development team needs Contributor access to all resources for a specific application that lives in a single resource group. They should not have access to resources in other resource groups or subscriptions. How should you assign their permissions?
- Kunci Jawaban: Assign the Contributor role to the team’s security group at the resource group scope.
- Konsep Kunci: Menetapkan peran bawaan Contributor secara spesifik pada batas cakupan (scope) Resource Group terkait dan mengaitkannya ke sebuah grup keamanan (security group), bukan akun individu.
- Bedah Analisis: Jika peran Contributor diberikan di level Subscription, tim dev akan memiliki wewenang mengutak-atik aplikasi tim lain di langganan yang sama. Menetapkan izin di level Resource Group mengisolasi radius dampak akses mereka.
Soal 26: Koneksi Aman Antar-Layanan Cloud Tanpa Kunci Statis
- Pertanyaan: A developer needs to allow an Azure web app to access an Azure storage account securely, without exposing the storage account to the public internet. Which feature should they use?
- Kunci Jawaban: an RBAC role assignment using a managed identity
- Konsep Kunci: Memanfaatkan Managed Identity dari Microsoft Entra ID yang diberi peran Azure RBAC (seperti Storage Blob Data Contributor) menghapus kebutuhan menyimpan connection string atau access keys di dalam file konfigurasi kode aplikasi.
- Bedah Analisis: Kunci akses statis (access keys) rawan bocor ke repositori git publik. Dengan Managed Identity, Azure secara otomatis mengelola rotasi token identitas di latar belakang secara transparan dan aman.
Soal 29: Komunikasi Aman dari VM ke App Service
- Pertanyaan: A development team is deploying a web application on Azure App Service. They need to allow an Azure virtual machine to securely access the web application. Which feature should they use?
- Kunci Jawaban: a system-assigned managed identity
- Konsep Kunci: Memberikan identitas terkelola yang terikat pada siklus hidup mesin virtual (system-assigned) sehingga VM dapat meminta token akses Entra ID secara otomatis untuk memanggil API App Service tanpa kredensial tertanam.
Soal 33: Manajemen Identitas dan Autentikasi Terpusat
- Pertanyaan: Which Azure service is used to centrally manage user identities and authentication for applications?
- Kunci Jawaban: Microsoft Entra ID
- Konsep Kunci: Solusi direktori identitas dan manajemen akses berbasis cloud (IAM) terpusat dari Microsoft untuk Single Sign-On (SSO), MFA, dan otentikasi aplikasi modern.
- Bedah Analisis: Dahulu layanan ini dikenal dengan nama Azure Active Directory (Azure AD). Sejak rebranding resmi, seluruh manajemen identitas terpusat di bawah naungan Microsoft Entra ID.
Soal 35: Hak Akses Inspeksi Tanpa Izin Modifikasi
- Pertanyaan: A support engineer needs to view all resources in an Azure subscription and see their configurations, but must not be allowed to create, modify, or delete any resources. Which built-in role should you assign to the engineer at the subscription scope?
- Kunci Jawaban: Reader
- Konsep Kunci: Peran bawaan RBAC dengan izin baca murni (read-only) untuk mengaudit konfigurasi infrastruktur tanpa risiko merusak atau menghapus aset secara tidak sengaja.
Bagian 4: Arsitektur Komputasi Modern: PaaS, Kontainer & Serverless
Domain ini menguji pemilihan layanan komputasi yang tepat sesuai kebutuhan arsitektur sistem—apakah memerlukan PaaS web, orkestrasi kontainer mikroservis, atau eksekusi fungsi nirserver (serverless).
Soal 3: Elastisitas Otomatis Menghadapi Lonjakan Musiman
- Pertanyaan: A retail company experiences predictable traffic spikes during seasonal sales. They want to ensure their cloud-hosted application can automatically scale out when demand increases and scale back in when demand drops, without manual intervention. Which cloud capability should they implement?
- Kunci Jawaban: autoscaling
- Konsep Kunci: Mekanisme otomatisasi untuk menambah instans komputasi (scale out) saat CPU/permintaan tinggi dan mematikan instans tambahan (scale in) saat trafik kembali normal tanpa campur tangan manusia.
Soal 8: Hosting Aplikasi Web Terkelola Penuh Tanpa Kelola VM
- Pertanyaan: To run a web application without managing virtual machines and to use built-in features like deployment slots and automatic scaling, what should a team use to host the app?
- Kunci Jawaban: Azure App Service
- Konsep Kunci: Solusi PaaS unggulan Azure untuk aplikasi web dan API yang menyediakan fitur bawaan deployment slots (memfasilitasi pengujian staging dan rilis blue-green deployment tanpa downtime) serta built-in autoscaling.
- Bedah Analisis: Menjalankan aplikasi web di Azure VM memerlukan konfigurasi IIS/Nginx, manajemen patch OS, dan konfigurasi load balancer secara manual. App Service mengabstraksi semua kerumitan tersebut.
Soal 9: Isolasi Mikroservis dan Pembagian Lalu Lintas di Azure Container Apps
- Pertanyaan: To isolate microservices, control traffic routing, and support versioned, zero-downtime deployments in Azure Container Apps, each microservice should be deployed as its own _____.
- Kunci Jawaban: container app
- Konsep Kunci: Di dalam lingkungan Azure Container Apps (ACA), setiap mikroservis dideploy sebagai unit container app tersendiri agar memiliki siklus hidup independen, kontrol penskalaan mandiri, riwayat revisi (revisions), dan kemampuan traffic splitting (misal: 80% ke v1, 20% ke v2).
- Bedah Analisis: Menggabungkan seluruh mikroservis ke dalam satu container app akan mematikan keunggulan arsitektur mikroservis itu sendiri, karena rilis satu modul akan berdampak pada seluruh modul lainnya.
Soal 16: Penskalaan Horisontal Kontainer Tanpa Kelola Klaster VM
- Pertanyaan: To support automatic horizontal scaling for a containerized application without managing the underlying virtual machine cluster, an architect should deploy the application using which of these features?
- Kunci Jawaban: Azure App Service with a Premium plan
- Konsep Kunci: Azure App Service on Linux mendukung custom Docker containers, dan pada tingkat paket Premium (Premium v3/v4), platform menyediakan penskalaan horisontal otomatis berkinerja tinggi tanpa mengharuskan teknisi mengelola klaster node Kubernetes atau VM.
Soal 21: Elastisitas Global untuk Latensi Rendah
- Pertanyaan: A media company wants its streaming app to handle sudden increases in traffic during busy times. They also want users around the world to get fast performance without having to add extra servers when demand is low. Which cloud capability best meets these needs?
- Kunci Jawaban: autoscaling with globally distributed cloud services
- Konsep Kunci: Mengombinasikan kemampuan elastisitas (autoscaling) dengan penempatan layanan di berbagai kawasan geografis dunia (globally distributed) guna memangkas jarak latensi pengguna internasional secara efisien.
Soal 31: Komputasi Nirserver Berbasis Kejadian (Event-Driven)
- Pertanyaan: To run small pieces of code in response to events without managing the underlying servers, an organization should use Azure Functions. Which type of service would this be?
- Kunci Jawaban: serverless compute
- Konsep Kunci: Paradigma komputasi di mana arsitektur server diabstraksi seutuhnya; kode dieksekusi murni berdasarkan pemicu kejadian (events), dan alokasi daya komputasi dikelola otomatis oleh cloud provider.
Soal 32: Pemrosesan Gambar Otomatis Berbiaya Efisien
- Pertanyaan: A team is building a solution to automatically process images uploaded by users. When a user uploads a photo to a specific storage location, they want code to automatically run without any manual intervention, resize and watermark the image, save the processed file to another storage location, scale to handle spikes in uploads, and only incur cost when the code is actually running. They do not want to manage any servers, virtual machines, or container orchestration. Which Azure compute option is the best fit for this requirement?
- Kunci Jawaban: Azure Functions using an event trigger on file uploads
- Konsep Kunci: Pemicu kejadian penyimpanan (Blob Storage Event Trigger) pada Azure Functions akan langsung mengeksekusi fungsi kompresi gambar seketika setelah berkas masuk, berskala instan saat ribuan foto diunggah bersamaan, dan tidak mengenakan biaya saat kondisi menganggur (pay-per-execution).
- Bedah Analisis: Menjalankan VM atau klaster Kubernetes 24/7 hanya untuk menunggu upload gambar pengguna merupakan pemborosan anggaran yang masif. Azure Functions adalah arsitektur acuan (reference architecture) standar untuk pemrosesan data berbasis kejadian.
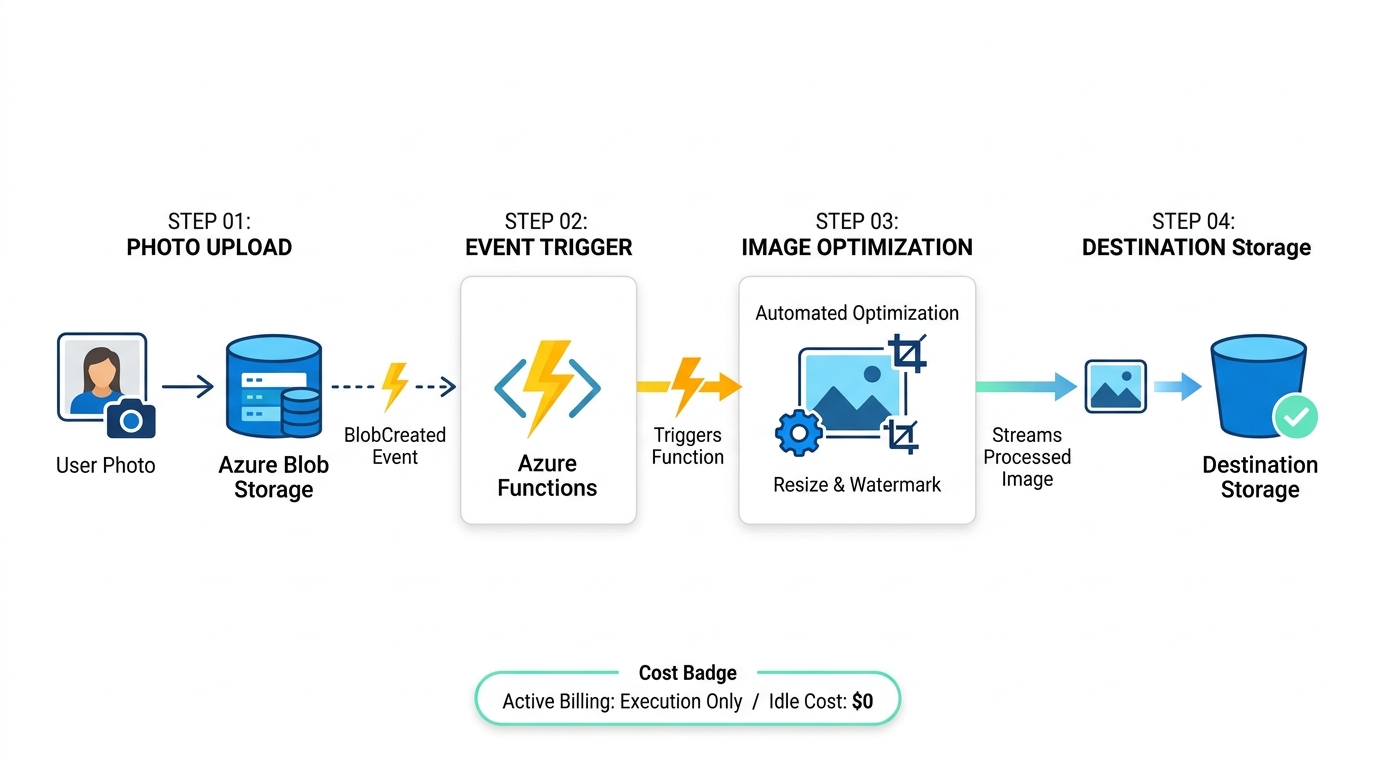 Arsitektur serverless berbasis kejadian: eksekusi kode otomatis seketika berkas diunggah, berskala instan, dan tanpa biaya saat sistem menganggur.
Bagian 5: Ketersediaan Tinggi, Resiliensi & Lokasi Fisik
Domain ini menguji pemahaman mengenai arsitektur fisik Azure (Region, Availability Zones, Availability Sets) dan otomatisasi infrastruktur menggunakan templat kode (Infrastructure as Code).
Soal 17: Definisi Lokasi Fisik Pusat Data Azure
- Pertanyaan: To choose where Azure resources run physically, which of these would you select?
- Kunci Jawaban: region
- Konsep Kunci: Region adalah batas wilayah geografis di dunia yang memuat satu atau beberapa pusat data fisik yang saling terhubung melalui jaringan privat berlatensi sangat rendah.
Soal 20: Replikasi Infrastruktur Otomatis Lintas Region via IaC
- Pertanyaan: A training team builds lab environments in Azure using a VM, VNet, storage account, and settings—all inside one resource group. They now need to deploy the same resource group configuration to another region in a single repeatable action, without rebuilding resources manually. What is the best method to redeploy the entire configuration?
- Kunci Jawaban: Export the resource group as an ARM template and deploy it to the new region.
- Konsep Kunci: Pendekatan Infrastructure as Code (IaC) dengan mengekspor definisi sumber daya ke dalam Azure Resource Manager (ARM) Template dalam format JSON memungkinkan otomatisasi deployment yang konsisten, berulang, dan identik ke kawasan geografis lain tanpa konfigurasi manual lewat portal.
Soal 30: Menjaga Ketersediaan Saat Seluruh Gedung Data Center Padam
- Pertanyaan: A company needs to run a workload that must stay available even if an entire Azure datacenter goes offline. Which deployment approach should they use?
- Kunci Jawaban: Deploy resources across availability zones.
- Konsep Kunci: Availability Zones adalah fasilitas pusat data yang terpisah secara fisik di dalam satu region. Setiap zona memiliki infrastruktur listrik, pendingin, dan jaringan mandiri. Jika satu gedung data center mengalami kebakaran atau banjir, zona lain di kawasan tersebut tetap beroperasi normal.
- Bedah Analisis: Memasang Availability Sets tidak cukup, karena Availability Sets hanya memisahkan server pada rak fisik yang berbeda di dalam satu gedung data center yang sama. Jika gedung tersebut mengalami pemadaman listrik total, seluruh server di Availability Set akan ikut padam.
Soal 34: Toleransi Bencana Satu Region Tanpa Biaya Lintas Kawasan
- Pertanyaan: Your reservation app must remain available during a datacenter failure, keep all resources in one region, minimize latency and data transfer costs, and avoid multiregion replication. It should use Azure services that run across fault isolated locations within that region. Which deployment strategy meets these requirements?
- Kunci Jawaban: multi-AZ deployment with zone-redundant services
- Konsep Kunci: Menerapkan redundansi lintas zona (multi-AZ / zone-redundant) di dalam satu region melindungi aplikasi dari kegagalan tingkat data center tanpa menimbulkan latensi jaringan tinggi dan tanpa terkena biaya transfer data keluar (cross-region data egress costs).
Soal 39: Ketersediaan Tinggi Pasangan VM dengan SLA 99.95%
- Pertanyaan: Your company runs a critical line-of-business application on a pair of Azure virtual machines. The VMs must maintain 99.95% availability, and you want Azure to automatically place each VM in a different fault domain and update domains to reduce downtime from hardware failures or planned maintenance. The application does not require autoscaling. You only need the two VMs to remain highly available. Which Azure feature should you use?
- Kunci Jawaban: availability sets
- Konsep Kunci: Availability Sets mengelompokkan dua atau lebih VM secara logis untuk didistribusikan ke Fault Domains yang berbeda (memisahkan sumber listrik dan switch jaringan fisik) serta Update Domains yang berbeda (memisahkan giliran reboot saat pemeliharaan perangkat keras terencana), memberikan jaminan SLA ketersediaan 99.95%.
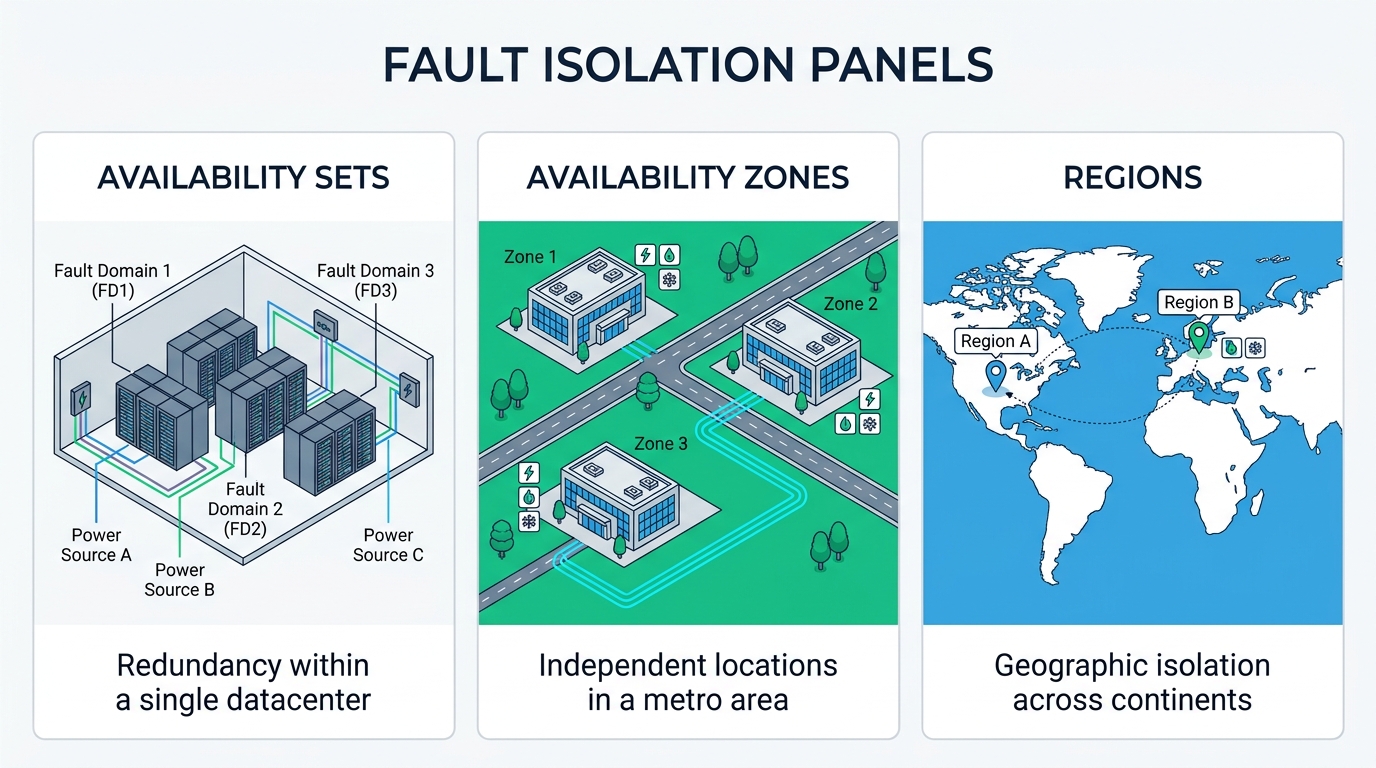 Tingkatan resiliensi Azure: Availability Sets memitigasi kegagalan rak server fisik, sedangkan Availability Zones melindungi dari pemadaman satu gedung data center utuh.
Bagian 6: Solusi Penyimpanan Data Cloud
Domain ini menguji karakteristik penyimpanan objek skala besar (unstructured data) dan optimasi biaya melalui pemilihan tingkat akses (access tiers).
Soal 36: Penyimpanan Data Tidak Terstruktur Skala Besar via HTTP
- Pertanyaan: Your team needs a simple way to store application files, such as images and documents, in the cloud. They want a service that can store large amounts of unstructured data and provide easy access over HTTP. Which Azure service should they use?
- Kunci Jawaban: Azure Blob Storage
- Konsep Kunci: Layanan penyimpanan objek masif untuk data tidak terstruktur (unstructured data) seperti berkas media, arsip PDF, dan cadangan data (backup), yang dapat diakses langsung dari mana saja melalui URL protokol HTTP/HTTPS.
- Bedah Analisis: Berbeda dengan Azure Files yang menggunakan protokol SMB/NFS untuk shared disk mount, Azure Blob Storage dioptimalkan untuk akses web modern via REST API.
Soal 37: Tingkat Akses Default untuk Data yang Sering Diakses
- Pertanyaan: In Azure Blob Storage, which tier is the default option and is designed for data that is accessed frequently?
- Kunci Jawaban: Hot
- Konsep Kunci: Tingkat akses (tier) Hot adalah opsi bawaan yang dioptimalkan untuk data aktif yang sering dibaca atau diperbarui. Biaya penyimpanannya per gigabyte lebih tinggi dibanding tier Cool atau Archive, namun biaya transaksi baca/tulisnya paling murah.
- Bedah Analisis: Jika Anda menyimpan data arsip yang hanya dibaca setahun sekali di tier Hot, Anda akan membayar biaya sewa disk yang mahal. Sebaliknya, jika data aktif ditaruh di tier Cool atau Archive, Anda akan dikenakan biaya pinalti penarikan data (data retrieval fee) yang sangat tinggi setiap kali data diakses.
Bagian 7: Operasional, Pemantauan & Otomasi Infrastruktur
Domain ini menguji alat bantu pengelolaan terpadu lintas sistem operasi dan pemantauan performa otomatis.
Soal 27: Alat Manajemen Terminal Lintas Platform Tanpa GUI
- Pertanyaan: A development team needs to manage Azure resources from Windows, macOS, and Linux. They require a management tool that works consistently across platforms, supports automation, can run interactively or in CI/CD, and does not require a graphical interface. Which Azure management option best meets these needs?
- Kunci Jawaban: Azure CLI
- Konsep Kunci: Utilitas baris perintah (
az) berbasis open-source yang dapat dijalankan secara identik di terminal Windows (PowerShell/CMD), macOS (Bash/Zsh), Linux, serta mudah diintegrasikan ke dalam skrip otomatisasi pipeline CI/CD (GitHub Actions, GitLab CI). - Bedah Analisis: Azure Portal memerlukan GUI browser. Azure PowerShell memang kini sudah lintas platform via PowerShell Core, namun Azure CLI tetap menjadi jawaban standar untuk utilitas baris perintah universal yang ramah lingkungan CI/CD berbasis Bash dan container Linux.
Soal 28: Pemantauan Metrik Terkelola dan Peringatan Beban CPU
- Pertanyaan: An operations team is responsible for a business-critical Azure web application. They want a fully managed monitoring solution that works consistently across Azure resources and that will: Continuously collect metrics…, Gather logs…, Automatically trigger an alert and notify the on-call engineer when CPU utilization exceeds 85% for more than 5 minutes, Require no custom infrastructure… Which Azure service should the team use?
- Kunci Jawaban: Azure Monitor with an alert rule
- Konsep Kunci: Platform observabilitas terpadu Azure yang mengumpulkan metrik performa (telemetry) dan catatan aktivitas (logs) tanpa membutuhkan instalasi server pemantau mandiri, dilengkapi dengan metric alert rules dan action groups (SMS, email, webhook) saat metrik melampaui batas ambang tertentu.
4 Pola Jebakan Ujian yang Wajib Diwaspadai
Dari bedah 40 soal di atas, perhatikan empat pola umum yang sering dirancang pembuat soal untuk mengecoh peserta ujian:
-
Jebakan Tingkat Cakupan (Scope Hierarchy Trap): Soal sering menanyakan penegakan aturan kepatuhan (seperti tag wajib atau larangan SKU). Perhatikan kata kuncinya: jika aturan harus berlaku untuk seluruh langganan saat ini dan langganan baru di masa depan, jawabannya wajib berada di level Management Group, bukan Subscription apalagi Resource Group.
-
Jebakan Tanggung Jawab Bersama (Shared Responsibility Trap): Ingat aturan mutlak: Data aplikasi dan hak akses identitas selalu menjadi tanggung jawab pelanggan di model apa pun (IaaS, PaaS, SaaS). Sedangkan pembaruan sistem operasi (OS patching) adalah tanggung jawab pelanggan di IaaS, tetapi dialihkan ke cloud provider di PaaS dan SaaS.
- Jebakan Tingkat Resiliensi (Resilience Boundaries):
- Gangguan listrik pada satu rak server di ruang yang sama → Availability Sets.
- Satu gedung data center terbakar/banjir di kawasan kota yang sama → Availability Zones.
- Bencana alam gempa/tsunami tingkat pulau atau negara bagian → Multi-region / Cross-region replication.
- Jebakan Kredensial dan Keamanan Kode (Hardcoded Secrets Trap): Setiap kali ada soal mengenai cara menghubungkan aplikasi ke database atau storage tanpa membocorkan kredensial ke internet, jangan pilih opsi yang melibatkan konfigurasi string koneksi manual. Pilihlah solusi berbasis Microsoft Entra ID Managed Identity yang dipadukan dengan Azure RBAC.
FAQ: Tanya Jawab Seputar Ujian Azure Essentials
Berikut adalah beberapa pertanyaan yang paling sering diajukan mengenai asesmen sertifikasi ini:
1. Berapa jumlah soal dalam asesmen Microsoft Azure Essentials Professional Certificate?
Asesmen ini terdiri dari 40 butir soal pilihan ganda yang menguji fondasi konsep cloud, komputasi modern, keamanan identitas, tata kelola sumber daya, dan pemantauan sistem.
2. Berapa nilai ambang batas kelulusan (passing score)?
Umumnya, nilai kelulusan yang dipatok adalah minimal 70% (menjawab dengan benar minimal 28 dari 40 soal). Setelah mencapai batas tersebut, lencana digital (digital badge) dan sertifikat LinkedIn/Microsoft akan otomatis diterbitkan.
3. Apakah ujian ini sama dengan ujian sertifikasi resmi Microsoft Certified: Azure Fundamentals (AZ-900)?
Kedua ujian menguji domain pengetahuan yang sama (konsep cloud, arsitektur, keamanan, tata kelola). Perbedaannya, Azure Essentials Professional Certificate diselenggarakan melalui platform LinkedIn Learning secara fleksibel dan mandiri, sedangkan AZ-900 merupakan ujian resmi yang diawasi (proctored) melalui Pearson VUE. Menguasai 40 soal di artikel ini menjadi batu loncatan yang sangat solid untuk lulus ujian AZ-900.
4. Apakah asesmen ini dapat diulang (retake) jika belum lulus?
Ya. Anda dapat mengulang asesmen jika belum mencapai nilai batas ambang kelulusan. Namun, memahami konsep di balik setiap soal jauh lebih penting daripada sekadar menebak ulang opsi jawaban.
Kesimpulan
Sertifikasi Microsoft Azure Essentials Professional Certificate membuktikan bahwa Anda tidak hanya memahami kosakata komputasi awan, melainkan mampu mengambil keputusan arsitektur yang pragmatis: menyeimbangkan efisiensi biaya (FinOps), keandalan sistem (SLA & High Availability), dan tata kelola keamanan (Governance & Least Privilege).
Bagi Anda yang sedang bersiap menghadapi ujian ini atau melangkah ke jenjang berikutnya (seperti ujian AZ-900 atau AZ-104), jadikan 40 skenario di atas sebagai kompas mental saat mendesain infrastruktur di dunia kerja nyata.
Comments